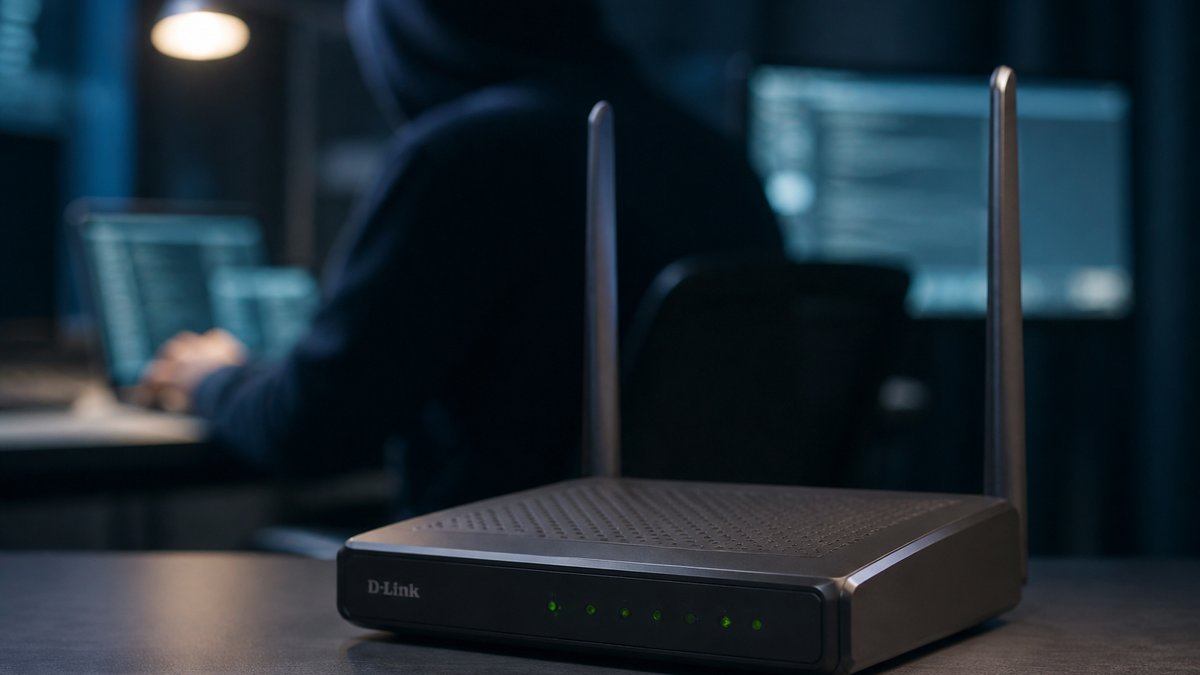
Un nouveau chapitre s’ouvre dans le domaine de la cybersécurité avec la découverte d’une faille critique dans les routeurs D-Link DIR-822A. Alors que le code d’exploitation est déjà en circulation, les propriétaires de ces appareils se retrouvent face à une menace pour laquelle aucune solution n’existe actuellement. Plongez dans les détails de cette vulnérabilité qui secoue le monde de l’Internet des objets.
L’essentiel à retenir
- La vulnérabilité CVE-2026-86296 affecte le DHCP des routeurs D-Link DIR-822A.
- Un code d’exploitation public permet déjà de tirer parti de cette faille sans authentification.
- D-Link n’a pas encore publié de correctif pour cette vulnérabilité, et le support des appareils concernés pourrait être terminé.
Imaginez que vous surfiez tranquillement sur Internet, confiant dans la sécurité de votre réseau domestique. Soudain, une alerte tombe : votre routeur, le fidèle D-Link DIR-822A, présente une faille critique. Ce n’est pas seulement une vulnérabilité mineure, mais une porte grande ouverte aux cyberattaques, et un code pour l’exploiter est déjà en circulation. Que feriez-vous ? C’est précisément le dilemme auquel sont confrontés de nombreux utilisateurs aujourd’hui.
Une faille critique sans correctif immédiat
D-Link a récemment identifié une vulnérabilité de sécurité majeure, désignée sous le nom de CVE-2026-86296, qui affecte ses routeurs DIR-822A. Attribuant à cette faille un score maximal de 10 sur l’échelle CVSS, l’entreprise a confirmé la gravité du problème. La faille permet à un attaquant d’exploiter le routeur sans nécessiter d’authentification, ce qui rend la situation particulièrement préoccupante.
La vulnérabilité réside dans le composant DHCP du routeur, essentiel pour l’attribution automatique des adresses IP aux appareils connectés. Cette faille provient d’un défaut dans la gestion des données reçues, permettant à une quantité de données excessive d’être copiée en mémoire, causant une corruption potentielle.
Conséquences potentielles pour les utilisateurs
Les conséquences d’une exploitation réussie de cette faille sont multiples et préoccupantes. Un attaquant pourrait envoyer un paquet DHCP spécifiquement conçu pour dépasser la capacité mémoire allouée, provoquant un dépassement de tampon. Cela pourrait entraîner soit un plantage du service DHCP, soit, dans le pire des cas, l’exécution de code arbitraire par le pirate, qui pourrait alors prendre le contrôle du routeur.
Avec ce contrôle, l’attaquant pourrait modifier la configuration du routeur, introduire du code malveillant ou même intégrer l’appareil dans un botnet, amplifiant considérablement la menace pour l’utilisateur.
Des recommandations en l’absence de correctif
En attendant qu’un correctif soit disponible, D-Link recommande plusieurs mesures de précaution. Il est conseillé de ne pas exposer inutilement le routeur à Internet, de désactiver l’administration à distance et de restreindre les accès d’administration aux appareils et personnes de confiance. Ces mesures peuvent atténuer les risques, mais elles n’éliminent pas la vulnérabilité sous-jacente.
La situation est encore plus complexe pour les utilisateurs du DIR-822A, car certaines révisions ne sont plus prises en charge par D-Link, ce qui limite les chances de recevoir un correctif officiel.
Une autre vulnérabilité découverte dans le même modèle
En parallèle de la faille CVE-2026-86296, D-Link a également mis en lumière une autre vulnérabilité, CVE-2026-86510, affectant le même modèle. Touchant le composant de gestion des messages L2TP, cette faille présente également un risque de corruption de la mémoire et est associée à un code d’exploitation public.
Bien que celle-ci nécessite des privilèges moindres pour être exploitée, elle ajoute une couche supplémentaire de menace pour les utilisateurs de ce modèle de routeur.
Cybermenaces dans l’Internet des objets : la sécurité des routeurs en question
Les failles découvertes dans les routeurs D-Link soulignent un problème persistant dans le domaine de l’Internet des objets : la sécurité des appareils connectés. Avec l’augmentation du nombre de ces appareils, des entreprises comme D-Link doivent adopter des stratégies proactives pour sécuriser leurs produits. Les correctifs de sécurité rapides et les mises à jour régulières deviennent essentiels pour protéger les utilisateurs de ces appareils de plus en plus vulnérables.
En conséquence, les fabricants de routeurs et d’autres appareils connectés doivent renforcer leurs efforts pour sécuriser ces équipements contre les cybermenaces. La collaboration avec des experts en cybersécurité et la mise en œuvre de pratiques de développement sécurisé sont cruciales pour maintenir la confiance des consommateurs.
FAQ sur la faille critique des routeurs D-Link DIR-822A
Qu’est-ce que la vulnérabilité CVE-2026-86296 ?
Il s’agit d’une faille de sécurité critique affectant le composant DHCP des routeurs D-Link DIR-822A, permettant à un attaquant d’exploiter le routeur sans authentification.
Existe-t-il un correctif pour cette faille ?
Non, actuellement D-Link n’a pas publié de correctif pour cette vulnérabilité, et le support pour certains appareils pourrait être terminé.
Quels sont les risques pour les utilisateurs ?
Un attaquant pourrait prendre le contrôle du routeur, modifier sa configuration ou y introduire du code malveillant, ce qui pourrait entraîner des risques de sécurité importants pour le réseau domestique.
Quelles mesures peuvent être prises en attendant un correctif ?
D-Link recommande de limiter l’exposition du routeur à Internet, de désactiver l’administration à distance et de restreindre les accès d’administration aux appareils et personnes de confiance.