Dans un monde où la confidentialité en ligne est de plus en plus menacée, la question de protéger sa navigation sur Internet devient cruciale. Des solutions comme le DNS chiffré, l’utilisation de VPN ou encore la technologie ECH offrent des moyens efficaces pour réduire l’exposition de nos données en ligne. Mais jusqu’où peuvent-elles vraiment cacher notre navigation ? Plongeons dans les détails pour comprendre les mécanismes en jeu.
L’essentiel à retenir
- Les requêtes DNS peuvent révéler des informations sensibles sur votre navigation, même si le contenu est protégé par HTTPS.
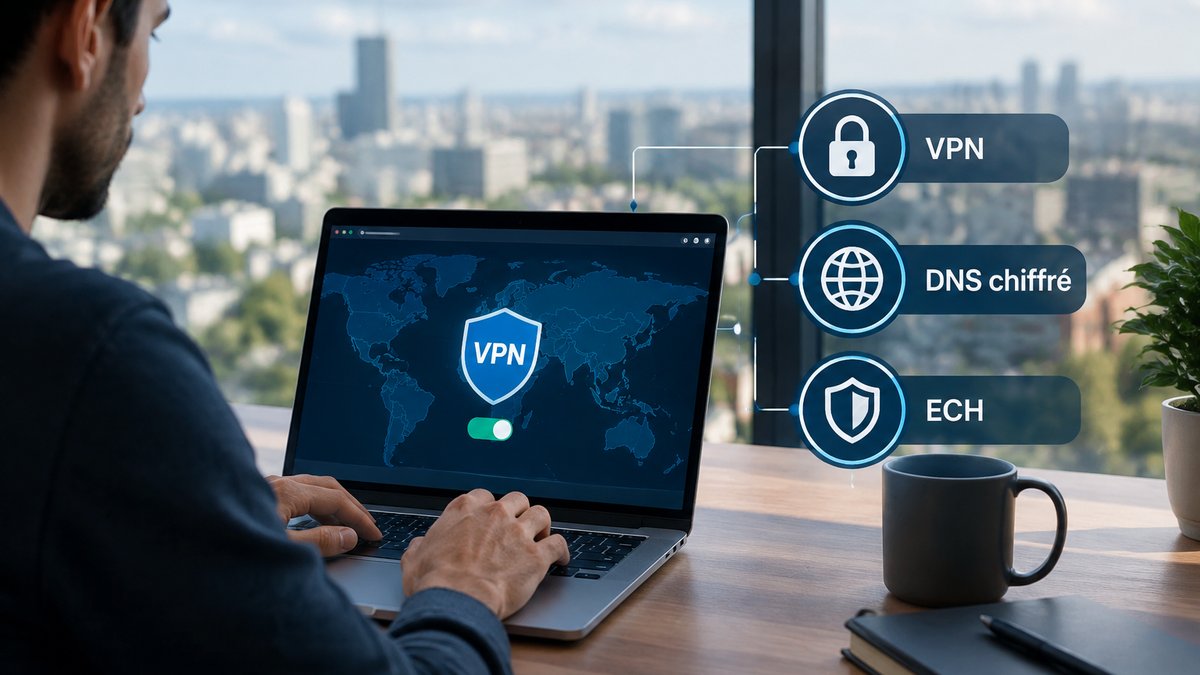
- Des technologies comme DNS over HTTPS (DoH) et Encrypted Client Hello (ECH) aident à chiffrer les échanges et à masquer certaines informations.
- Un VPN permet de cacher les destinations finales en chiffrant le trafic, mais déplace la confiance vers le fournisseur du service.
Imaginez que chaque fois que vous entrez une adresse web dans votre navigateur, un petit détective numérique est à l’œuvre pour découvrir où vous souhaitez aller. Ce détective, c’est le DNS, un système qui traduit les noms de domaine en adresses IP, essentielles pour accéder aux sites web. Pourtant, cette étape, bien que souvent invisible, peut trahir des détails de votre vie privée. Alors, comment pouvez-vous reprendre le contrôle ? Laissez-moi vous guider à travers les solutions disponibles.
Comprendre le rôle du DNS dans la navigation
Avant même d’atteindre un site web, votre appareil doit convertir le nom de domaine en une adresse IP grâce au DNS (Domain Name System), un annuaire numérique permettant de localiser les serveurs. Généralement, le résolveur DNS est fourni par votre FAI. Bien qu’il ne puisse voir le contenu des pages consultées, il peut enregistrer les noms de domaine des sites que vous visitez, offrant ainsi un aperçu de vos habitudes en ligne.
Ce processus peut sembler anodin, mais il permet à des tiers de reconstituer une partie de votre historique de navigation. Ainsi, même si vous protégez le contenu de vos échanges avec HTTPS, les requêtes DNS peuvent encore en dire long sur vos visites en ligne.
Les solutions pour chiffrer et sécuriser les requêtes DNS
Pour limiter l’exposition de vos requêtes DNS, il est possible d’utiliser des protocoles de chiffrement tels que DNS over HTTPS (DoH) et DNS over TLS (DoT). Ces technologies protègent les échanges entre votre appareil et le résolveur DNS, empêchant ainsi les intermédiaires de lire ou de manipuler les requêtes.
Malgré cela, le résolveur DNS doit toujours avoir accès au nom de domaine pour le convertir en adresse IP. Encrypted Client Hello (ECH) est une autre technologie qui s’attaque à ce problème en chiffrant les premières informations échangées lors de la connexion HTTPS, rendant plus difficile pour un FAI d’accéder à ces données.
Utiliser un VPN pour masquer les destinations finales
Pour dissimuler complètement les destinations de votre trafic, un VPN peut être utilisé. En créant un tunnel chiffré entre votre appareil et un serveur VPN, ce dernier cache les serveurs finaux contactés. Le FAI ne perçoit alors qu’une communication chiffrée entre votre appareil et le serveur VPN.
Bien que cela protège votre navigation, cela déplace également la confiance vers le fournisseur VPN qui, en tant que nouvel intermédiaire, a accès à certaines informations. L’utilisation d’un résolveur DNS tiers à travers le VPN peut renforcer la confidentialité, mais ne supprime pas entièrement la visibilité du trafic.
Les avancées récentes avec ODoH
Oblivious DNS over HTTPS (ODoH) va encore plus loin en intercalant un relais entre l’utilisateur et le résolveur DNS. Ce relais disjoint les informations sur l’adresse IP de l’utilisateur et la requête DNS, empêchant ainsi qu’une seule entité ne possède les deux informations. Cloudflare est l’une des infrastructures qui soutient déjà ce protocole expérimental.
Les défis de la confidentialité en ligne chez Cloudflare
Cloudflare, en tant que fournisseur de services DNS, joue un rôle central dans la protection de la confidentialité en ligne. Son engagement à ne pas stocker d’informations personnelles et à utiliser des technologies de pointe comme ODoH montre la voie à suivre pour de nombreux acteurs de l’industrie. Cependant, des débats persistent sur la confiance à accorder à ces géants de l’Internet, malgré leurs promesses de confidentialité.
La protection de la vie privée reste une préoccupation pour les utilisateurs d’Internet, alors que les menaces évoluent et se multiplient. Des acteurs comme Cloudflare, Google et Mozilla investissent dans des solutions innovantes pour répondre aux attentes croissantes des consommateurs en matière de sécurité et de confidentialité. L’équilibre entre innovation et protection des données personnelles devient une priorité pour ces entreprises, qui doivent sans cesse ajuster leurs stratégies face à des défis de plus en plus complexes.
FAQ
Qu’est-ce qu’un DNS et pourquoi est-il important de le sécuriser ?
Le DNS, ou Domain Name System, est un service qui traduit les noms de domaine en adresses IP pour permettre la navigation sur Internet. Sécuriser les requêtes DNS est crucial car elles peuvent révéler des informations sur votre activité en ligne.
Comment fonctionne un VPN pour protéger ma navigation ?
Un VPN crée un tunnel chiffré entre votre appareil et un serveur distant, masquant ainsi les destinations finales de votre trafic. Cela empêche les FAI et autres intermédiaires de voir les sites que vous visitez.
Quelle est la différence entre DNS over HTTPS et DNS over TLS ?
DNS over HTTPS (DoH) et DNS over TLS (DoT) sont deux protocoles qui chiffrent les requêtes DNS. La principale différence réside dans le transport : DoH utilise le protocole HTTPS, tandis que DoT utilise le protocole TLS. Les deux offrent un niveau similaire de protection des données.
Quels sont les avantages de l’utilisation d’Encrypted Client Hello (ECH) ?
Encrypted Client Hello (ECH) permet de chiffrer les premières informations échangées lors de l’établissement d’une connexion HTTPS, rendant plus difficile pour les intermédiaires réseau de déterminer le site visité. Cela améliore la confidentialité des utilisateurs.