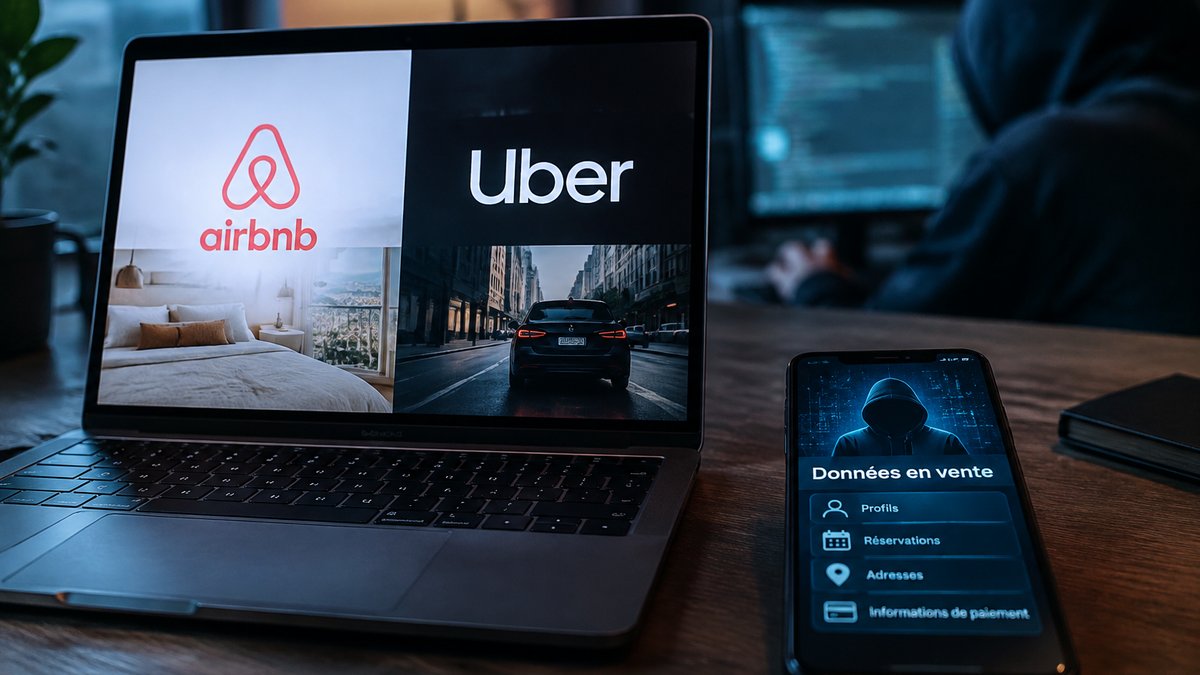
Un vaste ensemble de données, impliquant des géants comme Airbnb, Uber, et Google, aurait été mis en vente sur le darknet. Cette fuite massive soulève de nombreuses questions quant à la sécurité des services de messagerie utilisés par ces plateformes. Que s’est-il passé et quelles en sont les conséquences potentielles pour les utilisateurs ?
L’essentiel à retenir
- 54 millions de données, issues de plateformes telles qu’Airbnb, Uber, et Google, sont à vendre sur un forum de cybercriminels, liées à une potentielle intrusion chez un prestataire de service SMS.
- Les informations exposées incluent des numéros de téléphone et des noms, rendant les utilisateurs vulnérables à des SMS de phishing ciblés.
- Le pirate, sous le pseudonyme Marx, prétend avoir un accès direct aux systèmes compromis, lui permettant d’intercepter des codes d’authentification en temps réel.
Imaginez-vous réservant votre prochaine escapade sur Airbnb ou commandant une course avec Uber, sans vous douter que vos informations personnelles pourraient être exposées sur le darknet. Ces plateformes, qui ont redéfini notre façon de voyager et de nous déplacer, se retrouvent aujourd’hui au cœur d’une enquête sur une fuite massive de données. Comment ces géants de la tech réagiront-ils à cette menace qui plane sur leurs millions d’utilisateurs ?
Intrusion unique chez un prestataire de SMS : une faille exploitée
Les experts de Cybernews ont découvert que les données à vendre proviennent d’une seule et même intrusion, ciblant un prestataire de services SMS utilisé par des entreprises telles qu’Airbnb, Uber, et Google. Ces sociétés s’appuient sur ces services pour communiquer avec leurs clients, que ce soit pour confirmer une réservation ou envoyer un code de vérification. La gravité de cette faille réside dans la capacité du pirate à potentiellement intercepter des communications sensibles et à monter des attaques de phishing sophistiquées.
Un volume de données impressionnant, mais des chiffres à relativiser
Avec 20 millions d’enregistrements pour Airbnb, 14 millions pour PayPal, et d’autres millions pour Uber, Google et Booking.com, les chiffres avancés par Marx, le pirate, sont impressionnants. Cependant, il est important de noter que ces nombres peuvent être gonflés, et que chaque client pourrait apparaître plusieurs fois dans le fichier en raison de la nature des enregistrements SMS. Les chercheurs précisent que le nombre réel de victimes est encore difficile à déterminer.
Les risques concrets pour les utilisateurs et les entreprises
Les informations accessibles incluent principalement des numéros de téléphone et des noms, mais cela suffit amplement pour orchestrer des attaques par phishing. En utilisant des données réelles, les escrocs peuvent rendre leurs attaques bien plus convaincantes et cibler précisément les utilisateurs. Google, conscient de la vulnérabilité des codes SMS, a d’ores et déjà commencé à les remplacer par des QR codes pour améliorer la sécurité de ses utilisateurs.
Les données de Mastercard également compromises ?
Le pirate Marx a également mis en vente des enregistrements qu’il associe à des transactions Mastercard, comprenant des numéros de téléphone et des notifications de virements. Cela soulève de nouvelles inquiétudes quant à la sécurité des informations financières sur ces plateformes. Les experts soulignent la possibilité pour Marx de découper le contenu des systèmes compromis en plusieurs lots, tout en apposant le nom de grandes marques sur ces fichiers pour attirer l’attention des acheteurs potentiels.
Comment Airbnb et Uber peuvent renforcer la sécurité des données ?
Face à cette menace, des entreprises comme Airbnb et Uber doivent envisager des mesures pour renforcer la sécurité de leurs données. Cela pourrait inclure l’amélioration des protocoles de chiffrement, la mise en place de vérifications d’identité plus robustes, ou encore le développement de solutions alternatives aux SMS pour l’envoi de codes d’authentification. L’adoption de nouvelles technologies de sécurité, comme l’authentification biométrique, pourrait également être explorée pour protéger les utilisateurs contre les menaces émergentes.
Les défis de la protection des données dans l’industrie du numérique
Dans un monde où la numérisation est omniprésente, la protection des données personnelles devient un enjeu majeur pour les entreprises. Des géants comme Airbnb, Uber, et Google doivent naviguer dans un paysage de menaces en constante évolution, où la moindre faille peut avoir des répercussions significatives. L’affaire « Marx » n’est qu’une illustration de plus des défis auxquels font face ces entreprises pour garantir la sécurité des informations de leurs utilisateurs.
FAQ
Quelles données ont été compromises dans cette fuite ?
Les données compromises incluent principalement des numéros de téléphone et des noms associés à des plateformes telles qu’Airbnb, Uber, Google, et d’autres. Cela expose les utilisateurs à des risques de phishing ciblé.
Qui est responsable de cette fuite de données ?
Les chercheurs de Cybernews soupçonnent une intrusion unique chez un prestataire de service SMS utilisé par ces entreprises, plutôt que des piratages individuels chez chaque société concernée.
Que peuvent faire les utilisateurs pour se protéger ?
Les utilisateurs sont encouragés à être vigilants face aux messages suspects, à activer l’authentification à deux facteurs et à rester informés des pratiques de sécurité de chaque plateforme.
Comment les entreprises réagissent-elles face à cette menace ?
À ce jour, les entreprises impliquées n’ont pas encore répondu publiquement à ces révélations. Cependant, il est probable qu’elles prennent des mesures pour renforcer la sécurité de leurs systèmes de messagerie et protéger leurs utilisateurs.