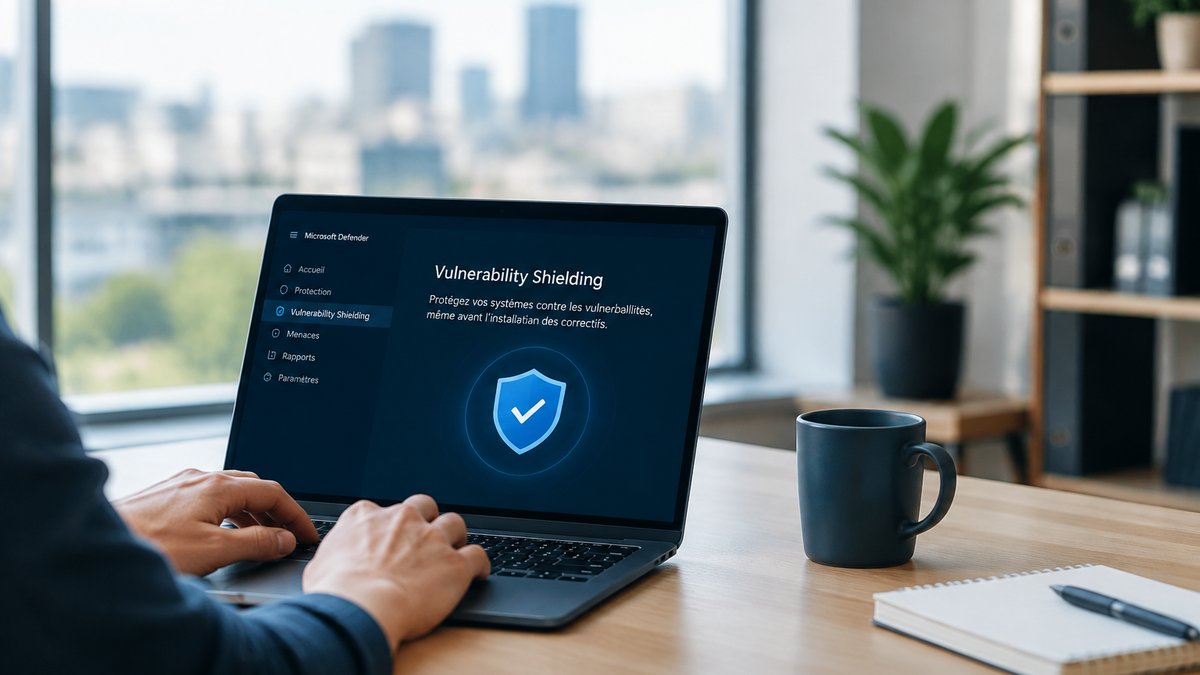
Microsoft innove avec l’annonce de « Vulnerability Shielding » pour son outil Defender. Cette fonctionnalité promet d’apporter une couche de sécurité supplémentaire en appliquant des protections temporaires aux systèmes vulnérables, avant même la mise à jour d’un correctif. Découvrons comment cette avancée pourrait transformer la sécurité informatique.
L’essentiel à retenir
- Vulnerability Shielding est une nouvelle fonctionnalité de Microsoft Defender permettant de protéger les systèmes avant l’installation d’un correctif.
- Elle utilise l’intelligence artificielle pour identifier et bloquer les failles exploitées par les cybercriminels.
- La fonction est renforcée par l’Attack Disruption pour détecter et interrompre automatiquement les intrusions.
Imaginez que vous êtes responsable de la sécurité informatique d’une grande entreprise. Chaque jour, vous redoutez qu’une vulnérabilité non corrigée serve de porte d’entrée à des pirates. Microsoft comprend ces craintes et propose désormais une solution innovante pour combler temporairement ces brèches, même avant que les correctifs ne soient appliqués. Plongeons dans le fonctionnement de cette technologie qui pourrait bien changer votre quotidien.
Vulnerability Shielding : une protection temporaire pour les systèmes vulnérables
Avec « Vulnerability Shielding », Microsoft vise à sécuriser les systèmes face aux cyberattaques, avant même l’installation d’un patch. Ce dispositif repose sur l’intelligence artificielle et les données de sécurité de Defender pour anticiper les failles exploitables. Lorsqu’une vulnérabilité est détectée, l’outil peut restreindre les communications réseau ou bloquer des chemins d’accès, tout en veillant à ne pas perturber le fonctionnement normal des applications.
Une stratégie fondée sur le Risk Reduction Agent
La mise en œuvre de « Vulnerability Shielding » s’appuie sur le Risk Reduction Agent de Microsoft Perception. Cet agent établit un plan d’action en évaluant les risques et contraintes spécifiques à chaque entreprise. Grâce à des simulations basées sur 90 jours d’activité, les administrateurs peuvent choisir les mesures de protection les plus adaptées, tout en préservant les activités légitimes.
Intégration avec Attack Disruption pour une défense proactive
Au-delà de la prévention, « Vulnerability Shielding » complète le dispositif « Attack Disruption ». En cas de détection d’une attaque en cours, Defender peut appliquer automatiquement des protections temporaires, bloquant ainsi les accès exploités par les pirates. Cette fonctionnalité s’appuie sur l’analyse des vulnérabilités connues et des techniques d’attaque observées pour optimiser la sécurité.
Les limites et le futur de la fonction
Bien que « Vulnerability Shielding » soit une avancée majeure, elle reste une solution temporaire. Une fois le correctif définitif installé, les protections appliquées sont retirées automatiquement. Les administrateurs ont également la possibilité de consulter et modifier les restrictions en place. Actuellement en préversion publique, la fonction cible principalement les entreprises utilisant les solutions de sécurité professionnelles de Microsoft.
Microsoft Defender et l’avenir de la sécurité informatique
En 2026, Microsoft continue de renforcer ses solutions de sécurité avec des technologies toujours plus avancées. « Vulnerability Shielding » n’est qu’un exemple parmi tant d’autres de l’engagement de l’entreprise à protéger ses utilisateurs contre les menaces croissantes. Alors que les cyberattaques se multiplient, la capacité à réagir rapidement et efficacement est plus cruciale que jamais.
La cybersécurité face aux menaces modernes : enjeux et solutions
Les menaces cybernétiques évoluent constamment, mettant à l’épreuve les entreprises du monde entier. La sécurité informatique est devenue un enjeu stratégique, nécessitant des solutions toujours plus sophistiquées. Des entreprises comme Microsoft, avec ses outils tels que Defender, jouent un rôle clé dans la protection des données sensibles.
De plus, l’adoption croissante des technologies de l’intelligence artificielle et de l’analyse des données permet de mieux anticiper et contrer les cyberattaques. Alors que les attaques deviennent plus sophistiquées, la nécessité d’une approche proactive et adaptable est essentielle. Les acteurs du secteur continuent d’innover pour répondre à ces défis en perpétuelle évolution.
FAQ sur Microsoft Defender et Vulnerability Shielding
Comment fonctionne « Vulnerability Shielding » de Microsoft Defender ?
Cette fonction applique des protections temporaires aux systèmes vulnérables pour empêcher l’exploitation des failles, en utilisant l’intelligence artificielle pour identifier et bloquer les menaces potentielles.
Quelles sont les protections proposées par « Vulnerability Shielding » ?
Les protections incluent la restriction des communications réseau, le blocage des chemins d’accès et la limitation des autorisations pour contrer les failles identifiées.
Qui peut bénéficier de « Vulnerability Shielding » ?
La fonction est actuellement disponible en préversion publique pour les entreprises utilisant les solutions de sécurité professionnelles de Microsoft, et non pour les particuliers.
Quelle est la relation entre « Vulnerability Shielding » et « Attack Disruption » ?
« Vulnerability Shielding » complète « Attack Disruption » en appliquant des protections temporaires en cas d’attaques détectées, assurant ainsi une défense proactive contre les menaces.