Le Baromètre de la sécurité e-mail 2026, récemment publié par CyberNovaLabs.io, révèle des lacunes préoccupantes dans la sécurité e-mail au sein des organisations du Benelux. Bien que la directive NIS2 soit en place depuis deux ans, un pourcentage significatif d’organisations continue de négliger les politiques de protection cruciales comme DMARC. Quelles sont les conséquences pour ces entreprises et comment peuvent-elles renforcer leur sécurité ?
L’essentiel à retenir
- 26,9 % des organisations sondées n’appliquent pas de politique DMARC, exposant ainsi leurs e-mails à des risques de spoofing.
- Les entreprises de taille moyenne, comptant entre 50 et 999 employés, sont les plus vulnérables, avec 38,7 % d’entre elles imitable par des attaquants.
- La Belgique est en retard sur le DNSSEC par rapport aux Pays-Bas, avec seulement 24,3 % des organisations ayant une zone signée.
Imaginez recevoir un e-mail important qui semble provenir de votre banque ou de votre fournisseur d’énergie. Vous y répondez sans méfiance, divulguant peut-être des informations sensibles. C’est exactement ce à quoi s’exposent les organisations belges, néerlandaises et luxembourgeoises qui n’ont pas mis en place une politique DMARC sécurisée. En 2026, alors que les cyberattaques sont de plus en plus sophistiquées, la négligence de certaines règles de sécurité e-mail peut avoir des conséquences désastreuses.
Les failles de sécurité e-mail au Benelux
Le rapport de CyberNovaLabs.io a analysé la sécurité e-mail de 333 organisations au Benelux. Il en ressort que 26,9 % des organisations n’ont toujours pas de politique DMARC en place. L’absence de cette mesure de sécurité permet à des attaquants d’envoyer des e-mails en se faisant passer pour ces organisations, exposant ainsi leurs employés et clients à des risques importants de fraude.
Développer ses compétences, mieux s'organiser, exploiter l'IA ou lancer un projet : les bons outils peuvent faciliter le quotidien professionnel. Voici 8 solutions à découvrir pour apprendre, gagner en efficacité et tirer parti du numérique.
🇬🇧 Gymglish – Améliorez votre anglais professionnel (1 MOIS OFFERT !)
Pour progresser en anglais, enrichir son vocabulaire et gagner en aisance dans un contexte professionnel grâce à des leçons personnalisées.
→ Découvrir Gymglish
🌍 Preply – Apprenez une langue avec un professeur (- 50 %)
Pour préparer une évolution de carrière, travailler à l'international ou développer de nouvelles compétences linguistiques, trouvez des cours adaptés à vos objectifs.
→ Trouver un professeur sur Preply
🧠 MindManager – Structurez vos idées et vos projets (ESSAI GRATUIT)
Organisez vos tâches, préparez un projet professionnel ou clarifiez vos objectifs grâce aux cartes mentales et aux outils de planification.
→ Découvrir MindManager
☁️ pCloud – Stockez vos fichiers en ligne (EN PROMO)
Conservez vos documents, photos et fichiers personnels ou professionnels dans le cloud pour y accéder depuis vos appareils.
→ Découvrir l'offre pCloud
📊 HubSpot CRM – Organisez vos contacts professionnels
Centralisez les informations sur vos prospects et vos clients pour suivre vos échanges et structurer votre activité, notamment si vous êtes indépendant ou entrepreneur.
→ Découvrir HubSpot CRM
🎬 CapCut Pro – Créez des vidéos pour les RS (7 jours d'essai gratuit)
Montez vos vidéos et préparez des contenus visuels pour vos publications, vos projets de communication ou votre activité en ligne.
→ Découvrir CapCut Pro
🛒 Shopify – Lancez votre activité en ligne (ESSAI GRATUIT)
Vous envisagez une reconversion ou un projet entrepreneurial ? Shopify propose des outils pour créer et gérer une boutique e-commerce sans avoir à développer votre propre site de zéro.
→ Découvrir Shopify
Alors que la directive NIS2 impose des standards de sécurité stricts pour les entreprises, notamment celles de taille moyenne, ces dernières semblent particulièrement à la traîne. Avec 38,7 % des entreprises de 50 à 999 employés vulnérables, il est urgent qu’elles améliorent leur posture de sécurité pour éviter les incidents potentiellement coûteux.
Les disparités entre les pays du Benelux
Les données montrent des disparités notables entre les pays du Benelux. En Belgique, 29,1 % des organisations sont vulnérables au spoofing, contre 25 % aux Pays-Bas et 30 % au Luxembourg. De plus, le DNSSEC, une autre couche de sécurité importante, est moins répandu en Belgique, avec seulement 24,3 % des organisations ayant une zone signée, comparé à 44,9 % aux Pays-Bas.
La mise en œuvre des standards de sécurité
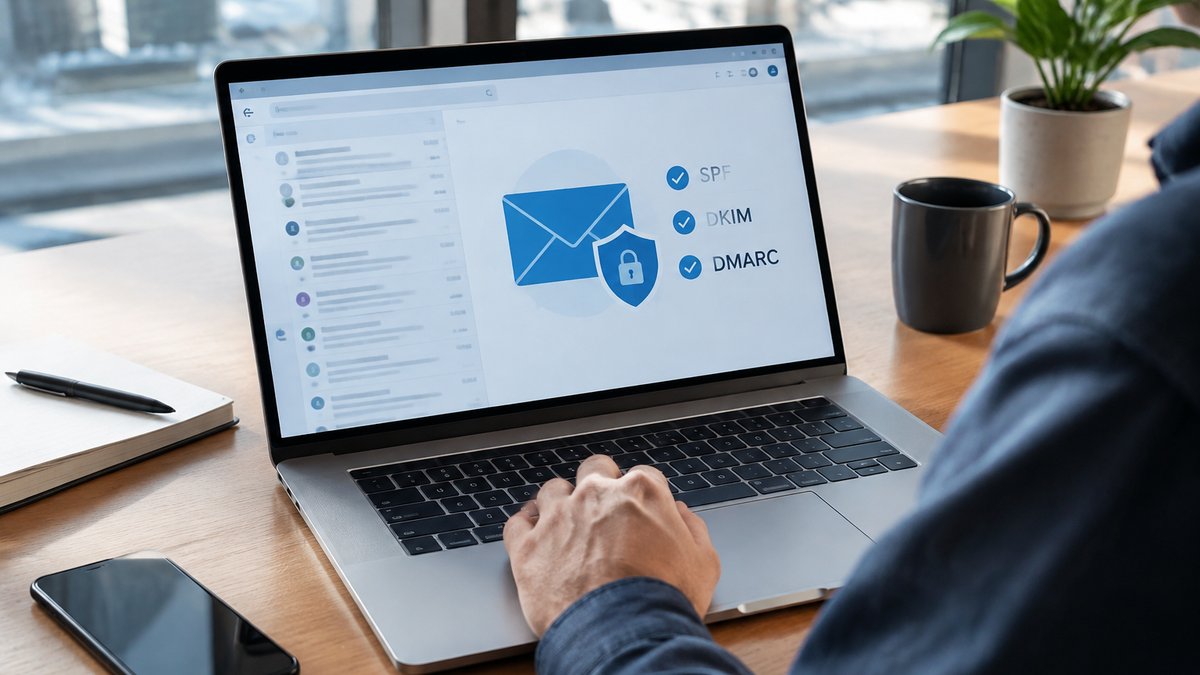
Les standards de sécurité comme SPF, DKIM et DMARC sont essentiels pour garantir la sécurité des communications e-mail. Pourtant, la configuration de ces paramètres reste un défi pour de nombreuses organisations. Le rapport souligne qu’une configuration correcte peut prendre quelques heures, mais qu’elle est essentielle pour bloquer les e-mails frauduleux sans interrompre les communications légitimes.
Vers une meilleure adoption de MTA-STS
Seulement 3,9 % des organisations analysées imposent la livraison chiffrée des e-mails entrants via MTA-STS. Ce protocole supplémentaire assure la sécurité des messages en transit, une étape que trop peu d’organisations ont encore franchie. Pour les entreprises de taille moyenne, il est crucial d’adopter de telles mesures pour se conformer aux exigences de la directive NIS2.
CyberNovaLabs et les avancées en matière de sécurité e-mail
CyberNovaLabs continue de jouer un rôle clé dans l’amélioration de la sécurité e-mail au Benelux. À l’avenir, l’entreprise prévoit de développer de nouveaux outils d’analyse pour aider les organisations à identifier les failles de sécurité plus rapidement. Ces initiatives pourraient inclure des formations en ligne et des ressources éducatives pour sensibiliser les entreprises aux menaces actuelles.
L’importance croissante de la cybersécurité dans le secteur privé
La cybersécurité est devenue une priorité pour de nombreux secteurs, notamment avec la montée des cyberattaques sophistiquées. Des entreprises comme FireEye et Palo Alto Networks développent constamment de nouvelles solutions pour protéger les données sensibles. L’adoption de ces technologies par le secteur privé est essentielle pour prévenir les cyberincidents coûteux.
En 2026, alors que le paysage numérique continue d’évoluer, les entreprises doivent se concentrer sur l’amélioration de leur résilience cybernétique. Investir dans des technologies de cybersécurité avancées et former le personnel pour répondre efficacement aux menaces est devenu indispensable pour maintenir la confiance des clients et la réputation de l’entreprise.
FAQ sur la sécurité e-mail au Benelux
Pourquoi tant d’organisations n’ont-elles pas encore adopté la politique DMARC ?
De nombreuses organisations estiment que la mise en œuvre de DMARC est complexe et coûteuse. Cependant, les coûts potentiels liés à des cyberattaques réussies peuvent être bien plus élevés.
Qu’est-ce que le spoofing et pourquoi est-il si dangereux ?
Le spoofing est une technique utilisée par les cybercriminels pour envoyer des e-mails en se faisant passer pour une organisation légitime. Cela peut conduire à des fraudes, des vols d’identité et des pertes financières importantes.
Comment les entreprises peuvent-elles améliorer leur sécurité e-mail ?
Les entreprises peuvent améliorer leur sécurité e-mail en mettant en place des politiques DMARC rigoureuses, en adoptant le DNSSEC et en utilisant des protocoles comme MTA-STS pour sécuriser les communications.
Quel rôle joue la directive NIS2 dans la cybersécurité au Benelux ?
La directive NIS2 impose des standards de sécurité plus stricts pour les entreprises, en particulier celles de taille moyenne. Elle vise à améliorer la résilience cybernétique et à réduire les risques de cyberattaques dans la région.