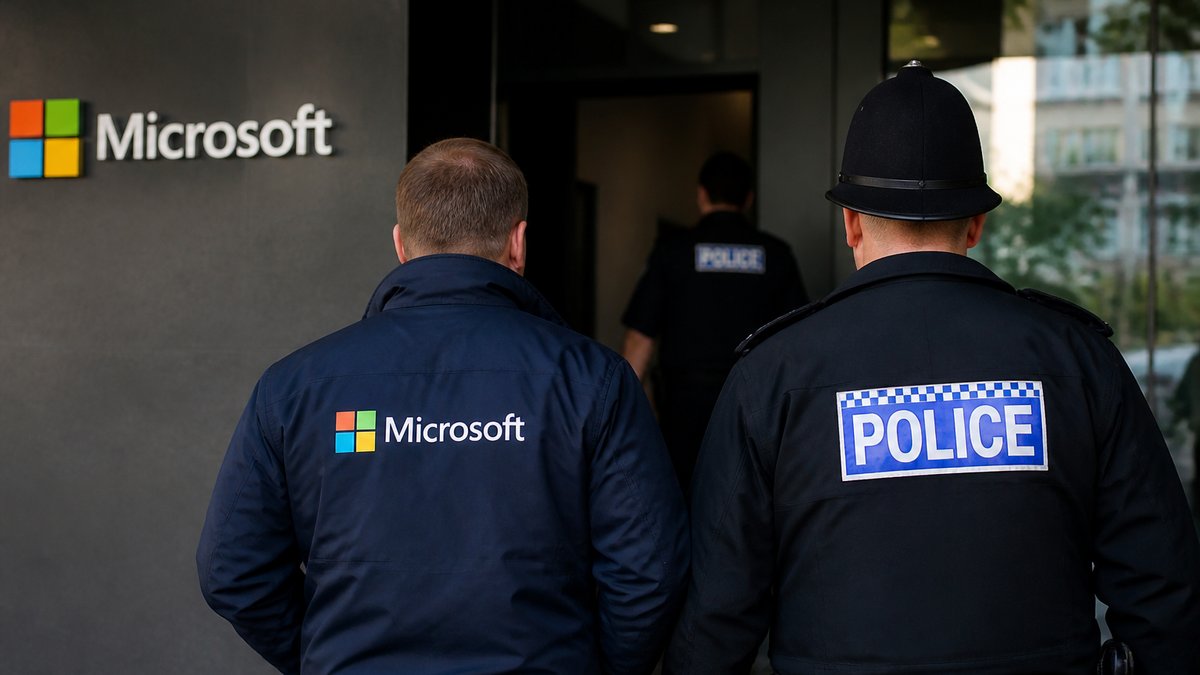
Dans une opération conjointe, Microsoft et la police de Londres ont réussi à démanteler un réseau de phishing sophistiqué qui a compromis plus de 12 000 comptes Microsoft 365. Ce coup de filet marque une étape importante dans la lutte contre la cybercriminalité, mettant en lumière les stratégies de pointe utilisées par les cybercriminels.
L’essentiel à retenir
- Deux hommes ont été arrêtés à Londres, soupçonnés de gérer le service de phishing par abonnement EvilTokens.
- Microsoft a saisi 50 sites web liés à ce réseau, qui a compromis plus de 12 000 boîtes mail Microsoft 365.
- EvilTokens utilisait des codes d’appareil pour contourner la double authentification et accéder aux comptes.
Imaginez recevoir un courriel apparemment anodin qui vous demande de saisir un code sur votre appareil pour accéder à votre compte. En quelques secondes, sans le savoir, vous avez donné accès à vos informations les plus sensibles à un cybercriminel. C’est cette méthode ingénieuse qu’utilisait EvilTokens, un service de phishing qui a récemment été démantelé par les efforts conjoints de Microsoft et de la police londonienne.
Le fonctionnement du service EvilTokens
EvilTokens exploitait une méthode de connexion conçue par Microsoft pour les téléviseurs connectés et autres appareils sans clavier. Cette méthode nécessitait que l’utilisateur saisisse un code affiché sur l’écran de l’appareil sur un autre appareil pour autoriser la connexion. Les cybercriminels utilisaient EvilTokens pour générer ces codes et les envoyer à leurs cibles. En saisissant le code sur la véritable page de Microsoft, les victimes autorisaient involontairement l’accès aux pirates, même avec la double authentification en place.
Les arrestations à Londres et le rôle de Microsoft
En août, Microsoft a partagé ses découvertes avec la police métropolitaine de Londres, menant à des arrestations le 18 septembre dans deux adresses clés. Deux hommes, âgés de 32 et 38 ans, ont été appréhendés, soupçonnés de fraude et de blanchiment d’argent. Bien que leurs identités restent confidentielles, il est probable que d’autres individus aient également participé à ces activités criminelles.
La rentabilité du réseau EvilTokens
Le modèle d’affaires d’EvilTokens était lucratif, générant environ 1,1 million de dollars en cryptomonnaies grâce à plus de 1 000 dépôts provenant de 700 adresses différentes. Les opérateurs vendaient leur kit de phishing pour 1 500 dollars, avec un abonnement mensuel de 500 dollars pour accéder au panneau de contrôle. Des modules complémentaires, comme un outil de redirection antibot, étaient également disponibles à la vente.
La collaboration internationale pour démanteler l’infrastructure
Trois jours avant les arrestations à Londres, un tribunal fédéral en Virginie a autorisé Microsoft et Health-ISAC à saisir l’infrastructure du service. Cette opération, en partenariat avec des organisations comme Cloudflare, Coinbase, et OpenAI, a permis de mettre hors ligne 50 sites web et de désactiver plus de 150 domaines. Cette action est la 40e du genre pour Microsoft, soulignant son engagement à lutter contre la cybercriminalité.
Les défis futurs pour la cybersécurité et la prévention du phishing
Le démantèlement d’EvilTokens ne signifie pas la fin des réseaux de phishing. Les entreprises doivent rester vigilantes et adopter des stratégies robustes pour protéger leurs systèmes. Microsoft recommande notamment de bloquer la connexion par code d’appareil via les stratégies d’accès conditionnel d’Entra ID, sauf pour les appareils qui ne supportent aucune autre méthode.
FAQ sur le démantèlement d’EvilTokens et la cybersécurité
Qu’est-ce qu’EvilTokens et pourquoi était-il dangereux ?
EvilTokens était un service de phishing par abonnement permettant à des cybercriminels de compromettre des milliers de comptes Microsoft 365 en manipulant la méthode de connexion par code d’appareil.
Comment Microsoft a-t-il aidé à démanteler ce réseau ?
Microsoft a saisi 50 sites web liés à EvilTokens et collaboré avec les autorités pour arrêter deux individus impliqués dans le réseau à Londres.
Quelles mesures les entreprises peuvent-elles prendre pour se protéger ?
Les entreprises devraient envisager de bloquer la connexion par code d’appareil et utiliser des stratégies d’accès conditionnel avancées pour protéger leurs systèmes contre de telles attaques.
Quelle est la prochaine étape pour Microsoft dans la lutte contre les cybermenaces ?
Microsoft continue de collaborer avec des partenaires internationaux pour identifier et démanteler les réseaux cybercriminels tout en développant de nouvelles technologies de sécurité pour anticiper les menaces futures.