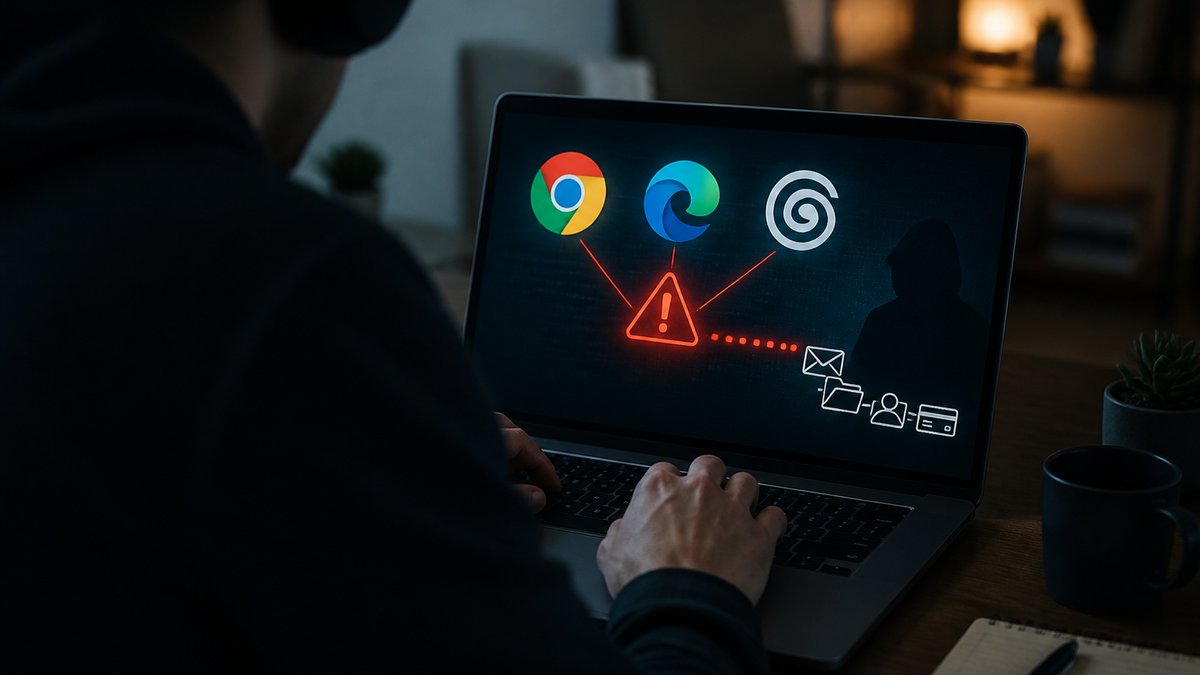
Alors que l’intelligence artificielle se fait une place de plus en plus importante dans nos navigateurs, une découverte troublante a été faite par des chercheurs en sécurité : les fonctions IA de Chrome, Edge et Comet pourraient être manipulées pour accéder à vos données sensibles. Cette révélation soulève des questions sur la sécurité des navigateurs et la protection de la vie privée des internautes.
L’essentiel à retenir
- Les chercheurs de Forever Security ont démontré comment une extension malveillante peut détourner les fonctions IA de navigateurs basés sur Chromium.
- La technique, nommée « Prompt Forcing », permet d’exécuter des commandes malveillantes via des agents IA comme Gemini dans Chrome et Copilot dans Edge.
- Deux vulnérabilités ont été identifiées et corrigées, soulignant l’importance de surveiller les extensions installées et de maintenir les navigateurs à jour.
Imaginez un instant : vous naviguez tranquillement sur internet, inconscient des risques potentiels que posent certaines extensions installées sur votre navigateur. Pendant ce temps, des agents IA, intégrés dans vos navigateurs favoris, sont capables d’accéder à vos données personnelles et d’exécuter des actions à votre insu. Les chercheurs de Forever Security ont démontré que cela n’est pas simplement de la science-fiction.
Le danger des extensions malveillantes dans les navigateurs Chromium
Les agents IA intégrés aux navigateurs Chromium, tels que Chrome et Edge, disposent de capacités étendues pour faciliter la navigation des utilisateurs. Cependant, ces mêmes capacités peuvent être exploitées si une extension malveillante est déjà installée. Les chercheurs ont développé une technique baptisée « BragJack » pour illustrer ce risque.
Développer ses compétences, mieux s'organiser, exploiter l'IA ou lancer un projet : les bons outils peuvent faciliter le quotidien professionnel. Voici 8 solutions à découvrir pour apprendre, gagner en efficacité et tirer parti du numérique.
🇬🇧 Gymglish – Améliorez votre anglais professionnel (1 MOIS OFFERT !)
Pour progresser en anglais, enrichir son vocabulaire et gagner en aisance dans un contexte professionnel grâce à des leçons personnalisées.
→ Découvrir Gymglish
🌍 Preply – Apprenez une langue avec un professeur (- 50 %)
Pour préparer une évolution de carrière, travailler à l'international ou développer de nouvelles compétences linguistiques, trouvez des cours adaptés à vos objectifs.
→ Trouver un professeur sur Preply
🧠 MindManager – Structurez vos idées et vos projets (ESSAI GRATUIT)
Organisez vos tâches, préparez un projet professionnel ou clarifiez vos objectifs grâce aux cartes mentales et aux outils de planification.
→ Découvrir MindManager
☁️ pCloud – Stockez vos fichiers en ligne (EN PROMO)
Conservez vos documents, photos et fichiers personnels ou professionnels dans le cloud pour y accéder depuis vos appareils.
→ Découvrir l'offre pCloud
📊 HubSpot CRM – Organisez vos contacts professionnels
Centralisez les informations sur vos prospects et vos clients pour suivre vos échanges et structurer votre activité, notamment si vous êtes indépendant ou entrepreneur.
→ Découvrir HubSpot CRM
🎬 CapCut Pro – Créez des vidéos pour les RS (7 jours d'essai gratuit)
Montez vos vidéos et préparez des contenus visuels pour vos publications, vos projets de communication ou votre activité en ligne.
→ Découvrir CapCut Pro
🛒 Shopify – Lancez votre activité en ligne (ESSAI GRATUIT)
Vous envisagez une reconversion ou un projet entrepreneurial ? Shopify propose des outils pour créer et gérer une boutique e-commerce sans avoir à développer votre propre site de zéro.
→ Découvrir Shopify
Dans le cas de Chrome, l’attaque a consisté à modifier le traitement des requêtes réseau pour altérer les protections de l’application Gemini. Cela a permis aux chercheurs d’injecter leur propre code malveillant, imitant ainsi des commandes légitimes pour accéder à des données sensibles.
Les particularités des attaques sur Comet et d’autres navigateurs
Sur Comet, les chercheurs ont exploité une faille dans la gestion des domaines de confiance. En utilisant un domaine de test moins sécurisé, ils ont réussi à transmettre des commandes malveillantes à l’agent IA, lui faisant exécuter des actions comme la consultation et le résumé d’e-mails.
Quant à Opera Neon, Claude in Chrome et Copilot dans Edge, ils n’ont pas été épargnés par des variantes de la technique « Prompt Forcing ». Contrairement à une injection de prompt classique, cette méthode permet de transmettre directement des requêtes malveillantes à l’agent IA.
Les mesures correctives et préventives mises en place
Les recherches ont conduit à la publication de deux CVE, corrigées rapidement pour assurer la sécurité des utilisateurs. Il est crucial pour les internautes de surveiller les extensions qu’ils installent, de vérifier leurs origines et les autorisations qu’elles demandent.
Mettre à jour régulièrement son navigateur est également une pratique essentielle pour se prémunir contre d’éventuelles attaques. Les utilisateurs doivent limiter les accès des agents IA aux fichiers locaux et aux comptes connectés lorsque cela est possible.
Quelles précautions pour sécuriser vos données personnelles sur les navigateurs IA ?
Face à ces menaces, il est vital d’adopter des habitudes de navigation sécurisées. Évitez d’installer des extensions provenant de sources inconnues et supprimez régulièrement celles dont vous n’avez plus besoin. Soyez également attentif aux autorisations que vous accordez aux agents IA intégrés dans votre navigateur.
Les évolutions futures des fonctions IA intégrées aux navigateurs
Avec l’évolution rapide des technologies liées à l’IA, les navigateurs continueront d’intégrer des fonctionnalités toujours plus avancées. Les développeurs travaillent constamment à renforcer la sécurité de ces outils pour prévenir les abus et protéger les données des utilisateurs. Pourtant, il reste crucial de rester vigilant face aux nouvelles menaces qui pourraient émerger.
Les entreprises comme Google et Microsoft, à travers leurs navigateurs respectifs, investissent massivement dans la recherche et le développement pour offrir des solutions toujours plus sécurisées et performantes. Les utilisateurs doivent rester informés des dernières mises à jour et recommandations pour garantir une navigation sécurisée.
FAQ
Qu’est-ce que la technique « BragJack » ?
« BragJack » est une technique développée par des chercheurs pour démontrer comment une extension malveillante peut manipuler les fonctions IA intégrées dans les navigateurs Chromium pour accéder à des données sensibles.
Comment puis-je protéger mes données des attaques via des extensions malveillantes ?
Pour se protéger, il est conseillé d’installer uniquement des extensions provenant de sources fiables, de limiter les autorisations accordées aux agents IA, et de maintenir son navigateur à jour avec les derniers correctifs de sécurité.
Les vulnérabilités identifiées ont-elles été corrigées ?
Oui, les vulnérabilités identifiées par les chercheurs ont été corrigées grâce à des mises à jour du navigateur. Il est donc recommandé de toujours utiliser la dernière version de votre navigateur.
Les fonctions IA dans les navigateurs sont-elles sûres à utiliser ?
Les fonctions IA sont généralement sûres si elles sont utilisées correctement et si les utilisateurs prennent des précautions de base en matière de sécurité. Il est important de rester vigilant face aux menaces potentielles et de suivre les meilleures pratiques de sécurité.