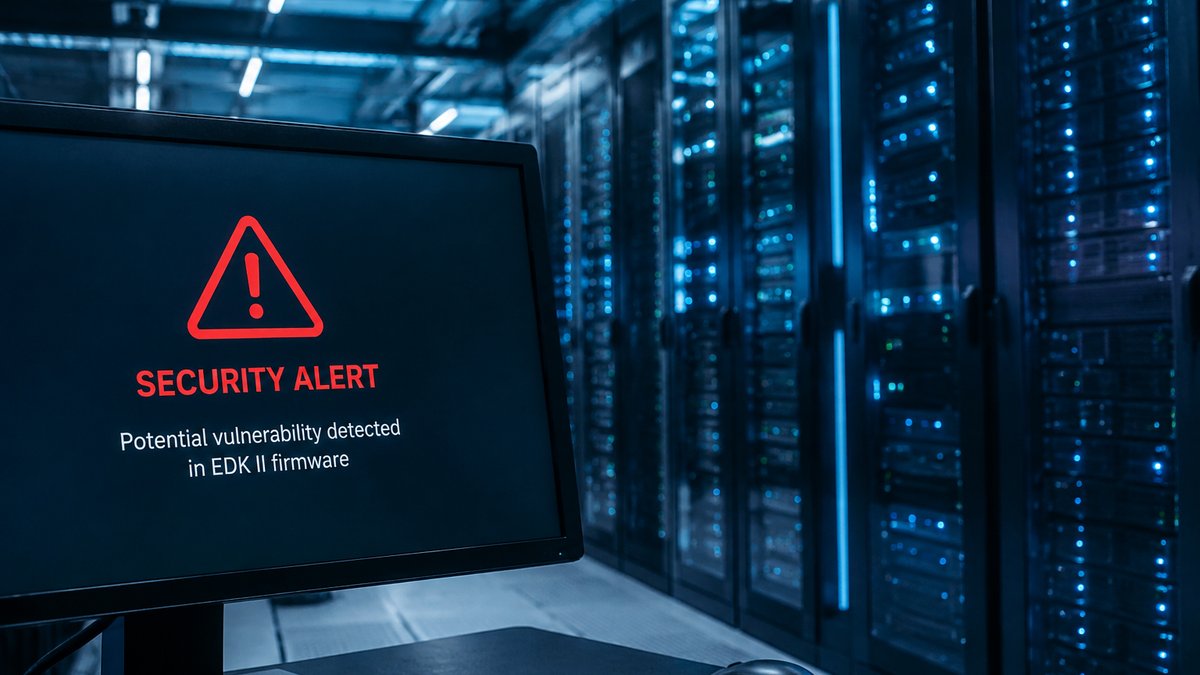
Une faille de sécurité vieille de 16 ans menace actuellement les serveurs à l’échelle mondiale, exposant un nombre incalculable d’équipements à des attaques potentielles. Cette vulnérabilité critique, découverte dans le firmware UEFI, complique les efforts de correction et soulève d’importants défis pour les administrateurs systèmes. Quelles sont les implications de cette découverte et comment les entreprises peuvent-elles se protéger ?
L’essentiel à retenir
- La faille affecte le firmware EDK II, utilisé par les principaux fournisseurs de serveurs à travers le monde.
- Elle permet l’exécution de code malveillant avant le lancement du système d’exploitation.
- Le correctif a été publié, mais sa distribution à grande échelle reste complexe et laborieuse.
Imaginez-vous responsable de la sécurité informatique d’une entreprise mondiale. Vous gérez des milliers de serveurs répartis sur plusieurs continents. Puis, une alerte de sécurité surgit, révélant une faille critique dans le firmware de vos serveurs, une faille qui pourrait permettre à un attaquant de prendre le contrôle avant même que votre système d’exploitation n’ait une chance de se défendre. Vous réalisez alors l’ampleur du défi qui vous attend : comment sécuriser rapidement et efficacement une infrastructure aussi vaste ?
Une vulnérabilité dans le firmware EDK II
Les chercheurs d’Anthropic et de Google ont identifié une faille dans le firmware EDK II, une base de code ouverte utilisée largement pour le développement de firmwares UEFI. Cette vulnérabilité est liée à une mauvaise gestion de la mémoire, spécifiquement lors de la réception de messages ICMP pendant le démarrage réseau (PXE). Ce problème permet un dépassement de tampon, ouvrant la voie à de potentielles attaques.
Développer ses compétences, mieux s'organiser, exploiter l'IA ou lancer un projet : les bons outils peuvent faciliter le quotidien professionnel. Voici 8 solutions à découvrir pour apprendre, gagner en efficacité et tirer parti du numérique.
🇬🇧 Gymglish – Améliorez votre anglais professionnel (1 MOIS OFFERT !)
Pour progresser en anglais, enrichir son vocabulaire et gagner en aisance dans un contexte professionnel grâce à des leçons personnalisées.
→ Découvrir Gymglish
🌍 Preply – Apprenez une langue avec un professeur (- 50 %)
Pour préparer une évolution de carrière, travailler à l'international ou développer de nouvelles compétences linguistiques, trouvez des cours adaptés à vos objectifs.
→ Trouver un professeur sur Preply
🧠 MindManager – Structurez vos idées et vos projets (ESSAI GRATUIT)
Organisez vos tâches, préparez un projet professionnel ou clarifiez vos objectifs grâce aux cartes mentales et aux outils de planification.
→ Découvrir MindManager
☁️ pCloud – Stockez vos fichiers en ligne (EN PROMO)
Conservez vos documents, photos et fichiers personnels ou professionnels dans le cloud pour y accéder depuis vos appareils.
→ Découvrir l'offre pCloud
📊 HubSpot CRM – Organisez vos contacts professionnels
Centralisez les informations sur vos prospects et vos clients pour suivre vos échanges et structurer votre activité, notamment si vous êtes indépendant ou entrepreneur.
→ Découvrir HubSpot CRM
🎬 CapCut Pro – Créez des vidéos pour les RS (7 jours d'essai gratuit)
Montez vos vidéos et préparez des contenus visuels pour vos publications, vos projets de communication ou votre activité en ligne.
→ Découvrir CapCut Pro
🛒 Shopify – Lancez votre activité en ligne (ESSAI GRATUIT)
Vous envisagez une reconversion ou un projet entrepreneurial ? Shopify propose des outils pour créer et gérer une boutique e-commerce sans avoir à développer votre propre site de zéro.
→ Découvrir Shopify
Le problème réside dans l’allocation insuffisante d’un espace mémoire de 504 octets pour les messages ICMP. Si un message dépasse cette taille, il peut écraser des données adjacentes en mémoire, ce qui pourrait être exploité pour exécuter du code malveillant ou provoquer le plantage du système.
Un correctif disponible, mais difficile à déployer
Bien que TianoCore ait rapidement intégré un correctif au code source d’EDK II, le déploiement de ce correctif reste un défi de taille. Les fournisseurs de firmwares doivent d’abord l’intégrer dans leurs produits, avant que les fabricants de serveurs ne publient de nouvelles versions UEFI. Ensuite, les entreprises doivent installer ces mises à jour sur leurs équipements, un processus qui peut s’avérer long et complexe.
Cette situation est d’autant plus délicate que l’étendue des équipements affectés n’est pas entièrement connue. Si Intel affirme que ses produits actuels ne sont pas vulnérables, d’autres fabricants de cartes mères pourraient avoir intégré le composant problématique dans leurs propres firmwares.
Les actions recommandées pour les administrateurs systèmes
Pour l’instant, les administrateurs sont encouragés à vérifier si leurs serveurs utilisent le composant vulnérable et à désactiver le démarrage réseau lorsque cela est possible. Dans le cas des serveurs qui ne reçoivent plus de mises à jour des fabricants, ils pourraient ne jamais obtenir le correctif, ce qui pose un risque persistant.
Les hébergeurs tels que Hetzner ont déjà commencé à enquêter sur leurs équipements pour déterminer leur vulnérabilité et ont conseillé à leurs clients de limiter les redémarrages des machines utilisant PXE.
Les implications pour la sécurité des centres de données
Cette faille souligne l’importance d’une gestion proactive et rigoureuse des mises à jour de sécurité dans les centres de données. Avec l’augmentation continue des menaces cybernétiques, les entreprises doivent rester vigilantes et prêtes à réagir rapidement à de telles découvertes.
Une gestion efficace des vulnérabilités implique également une communication transparente entre les fournisseurs de firmwares, les fabricants de matériel et les entreprises utilisatrices, afin de garantir une diffusion rapide des correctifs et de minimiser les risques pour la sécurité des données.
FAQ sur la faille critique dans EDK II
Qu’est-ce que le firmware EDK II ?
EDK II est une base de code open source utilisée pour développer des firmwares UEFI, essentiels pour initialiser le matériel avant le démarrage du système d’exploitation.
Pourquoi cette vulnérabilité est-elle si grave ?
Elle permet d’exécuter du code malveillant avec des privilèges élevés avant le chargement du système d’exploitation, rendant les systèmes vulnérables à des attaques persistantes et difficiles à détecter.
Comment les entreprises peuvent-elles se protéger ?
Les entreprises doivent installer rapidement les correctifs fournis par leurs fournisseurs de firmwares et désactiver le démarrage réseau lorsque cela n’est pas nécessaire.
Quels sont les défis liés au déploiement du correctif ?
Le déploiement nécessite une coordination entre les fournisseurs de firmwares, les fabricants de serveurs et les entreprises, ce qui peut être long et compliqué, surtout lorsque l’étendue des équipements affectés est incertaine.