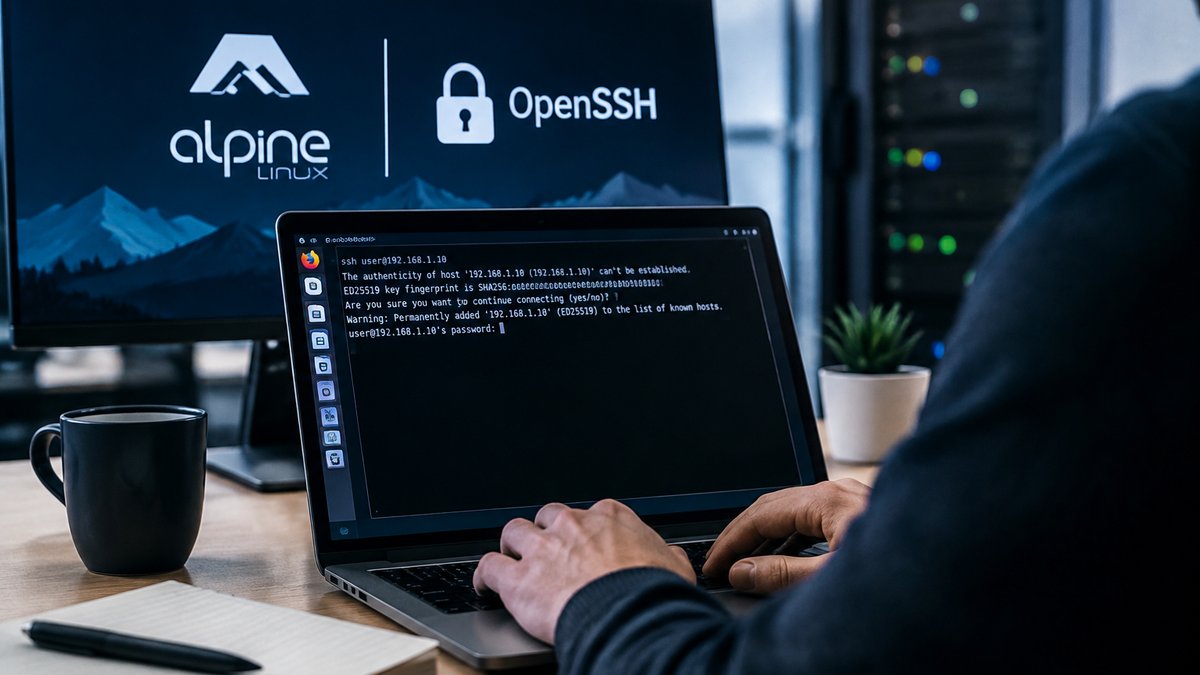
Les utilisateurs d’Alpine Linux sont confrontés à un risque de sécurité majeur en raison d’une vulnérabilité dans la bibliothèque musl libc. Cette faille permet à des intrus potentiels d’accéder à des comptes protégés sans mot de passe, compromettant ainsi la sécurité de nombreux systèmes. À mesure que les experts en sécurité s’empressent de combler cette faille, il est crucial de comprendre les implications pour les utilisateurs et les mesures à prendre pour protéger leurs systèmes.
L’essentiel à retenir
- Une vulnérabilité dans la bibliothèque musl libc permet l’accès non autorisé à des comptes sans mot de passe sur Alpine Linux.
- OpenSSH a publié un correctif pour remédier à cette faille, mais une mise à jour immédiate est nécessaire pour garantir la sécurité des systèmes.
- Les utilisateurs d’Alpine Linux doivent désactiver temporairement l’authentification par mot de passe si une mise à jour n’est pas possible.
Imaginez-vous en tant qu’utilisateur d’Alpine Linux, satisfait de la simplicité et de la légèreté de ce système d’exploitation. Cependant, cette tranquillité est brusquement interrompue par la découverte d’une vulnérabilité qui expose vos comptes à des attaques non désirées. Ce scénario, bien réel, nous rappelle combien la vigilance et la réactivité sont essentielles dans le monde de la cybersécurité.
Une vulnérabilité dans musl libc : comprendre le problème
La faille de sécurité réside dans la manière dont la fonction crypt() de la bibliothèque musl libc traite les mots de passe. Lorsqu’un mot de passe dépasse 256 caractères, elle renvoie un astérisque (*) au lieu de planter, ce qui a été une décision délibérée des développeurs pour éviter des erreurs critiques. Cependant, ce comportement génère une vulnérabilité, surtout lorsque des comptes sans mot de passe utilisent également un astérisque dans leur champ de mot de passe.
Développer ses compétences, mieux s'organiser, exploiter l'IA ou lancer un projet : les bons outils peuvent faciliter le quotidien professionnel. Voici 8 solutions à découvrir pour apprendre, gagner en efficacité et tirer parti du numérique.
🇬🇧 Gymglish – Améliorez votre anglais professionnel (1 MOIS OFFERT !)
Pour progresser en anglais, enrichir son vocabulaire et gagner en aisance dans un contexte professionnel grâce à des leçons personnalisées.
→ Découvrir Gymglish
🌍 Preply – Apprenez une langue avec un professeur (- 50 %)
Pour préparer une évolution de carrière, travailler à l'international ou développer de nouvelles compétences linguistiques, trouvez des cours adaptés à vos objectifs.
→ Trouver un professeur sur Preply
🧠 MindManager – Structurez vos idées et vos projets (ESSAI GRATUIT)
Organisez vos tâches, préparez un projet professionnel ou clarifiez vos objectifs grâce aux cartes mentales et aux outils de planification.
→ Découvrir MindManager
☁️ pCloud – Stockez vos fichiers en ligne (EN PROMO)
Conservez vos documents, photos et fichiers personnels ou professionnels dans le cloud pour y accéder depuis vos appareils.
→ Découvrir l'offre pCloud
📊 HubSpot CRM – Organisez vos contacts professionnels
Centralisez les informations sur vos prospects et vos clients pour suivre vos échanges et structurer votre activité, notamment si vous êtes indépendant ou entrepreneur.
→ Découvrir HubSpot CRM
🎬 CapCut Pro – Créez des vidéos pour les RS (7 jours d'essai gratuit)
Montez vos vidéos et préparez des contenus visuels pour vos publications, vos projets de communication ou votre activité en ligne.
→ Découvrir CapCut Pro
🛒 Shopify – Lancez votre activité en ligne (ESSAI GRATUIT)
Vous envisagez une reconversion ou un projet entrepreneurial ? Shopify propose des outils pour créer et gérer une boutique e-commerce sans avoir à développer votre propre site de zéro.
→ Découvrir Shopify
Dans le contexte d’Alpine Linux, de nombreux comptes, y compris ceux de l’utilisateur root, peuvent être affectés, compromettant ainsi la sécurité du système.
Impact sur OpenSSH et les systèmes sans PAM
La vulnérabilité est exacerbée dans les configurations où PAM (Pluggable Authentication Modules) n’est pas utilisé, une situation courante pour les utilisateurs d’OpenSSH sur Alpine Linux. La configuration par défaut du serveur OpenSSH ne recourt pas à PAM, augmentant ainsi les risques d’intrusion.
Si un système contient un compte avec un hachage de mot de passe valide, la probabilité de traitement incorrect de la requête augmente, laissant la porte ouverte aux pirates informatiques.
Réaction rapide : le correctif OpenSSH
La découverte de cette faille par le chercheur en sécurité Özgün Kültekin a poussé les développeurs d’OpenSSH à réagir promptement. Un correctif a été publié dans la version 10.6p2, corrigeant le comportement problématique. Les utilisateurs sont fortement encouragés à mettre à jour leur paquet openssh à l’aide de la commande apk upgrade.
Il est impératif de redémarrer le démon sshd après la mise à jour pour garantir la sécurité des connexions actives.
Mesures provisoires pour les utilisateurs vulnérables
Pour les utilisateurs qui ne peuvent pas immédiatement appliquer la mise à jour, il est conseillé de désactiver l’authentification par mot de passe en modifiant le paramètre PasswordAuthentication. Cette mesure temporaire peut réduire les risques d’intrusion jusqu’à ce que le correctif puisse être installé.
Les utilisateurs qui soupçonnent que leurs systèmes ont déjà été compromis devraient examiner les fichiers journaux à la recherche de connexions inhabituelles.
OpenSSH et les défis de la sécurité continue
Alors que la communauté OpenSSH s’efforce de renforcer la sécurité, d’autres défis attendent les développeurs. L’intégration de nouvelles fonctionnalités doit se faire sans compromettre la robustesse du système. Les correctifs de sécurité doivent être déployés rapidement pour suivre le rythme des menaces émergentes.
Avec l’augmentation des cyberattaques, la collaboration entre chercheurs en sécurité et développeurs est plus que jamais nécessaire. La gestion proactive des vulnérabilités est essentielle pour anticiper les futures menaces.
La cybersécurité et les systèmes d’exploitation légers
L’incident souligne les défis uniques auxquels sont confrontés les systèmes d’exploitation légers comme Alpine Linux. Bien que leur simplicité et leur performance soient appréciées, leur sécurité peut être compromise par des choix techniques qui ne sont pas toujours optimisés pour faire face aux menaces actuelles.
Les systèmes comme Alpine Linux doivent trouver l’équilibre entre légèreté et robustesse en matière de sécurité. La vigilance constante et l’adaptabilité sont indispensables pour préserver la confiance des utilisateurs.
FAQ sur la vulnérabilité OpenSSH dans Alpine Linux
Quels comptes sont principalement affectés par cette vulnérabilité ?
Les comptes sans mot de passe, tels que l’utilisateur root ou ceux utilisant uniquement des clés SSH, sont principalement touchés. L’absence de protection par mot de passe les rend vulnérables à l’exploitation de la faille.
Pourquoi la fonction crypt() renvoie-t-elle un astérisque pour les mots de passe longs ?
C’était une décision des développeurs pour éviter que la fonction ne plante en cas de traitement de mots de passe de plus de 256 caractères. Cependant, cela a introduit une faille de sécurité non prévue.
Comment les utilisateurs peuvent-ils protéger leurs systèmes en attendant un correctif ?
Ils peuvent désactiver l’authentification par mot de passe en mettant à jour le paramètre PasswordAuthentication, réduisant ainsi le risque de compromission jusqu’à ce que le correctif soit appliqué.
Est-ce que toutes les versions d’OpenSSH sont affectées par cette vulnérabilité ?
Non, la version 10.6p2 d’OpenSSH a corrigé cette vulnérabilité. Les utilisateurs doivent s’assurer de mettre à jour leurs systèmes pour bénéficier de cette protection.