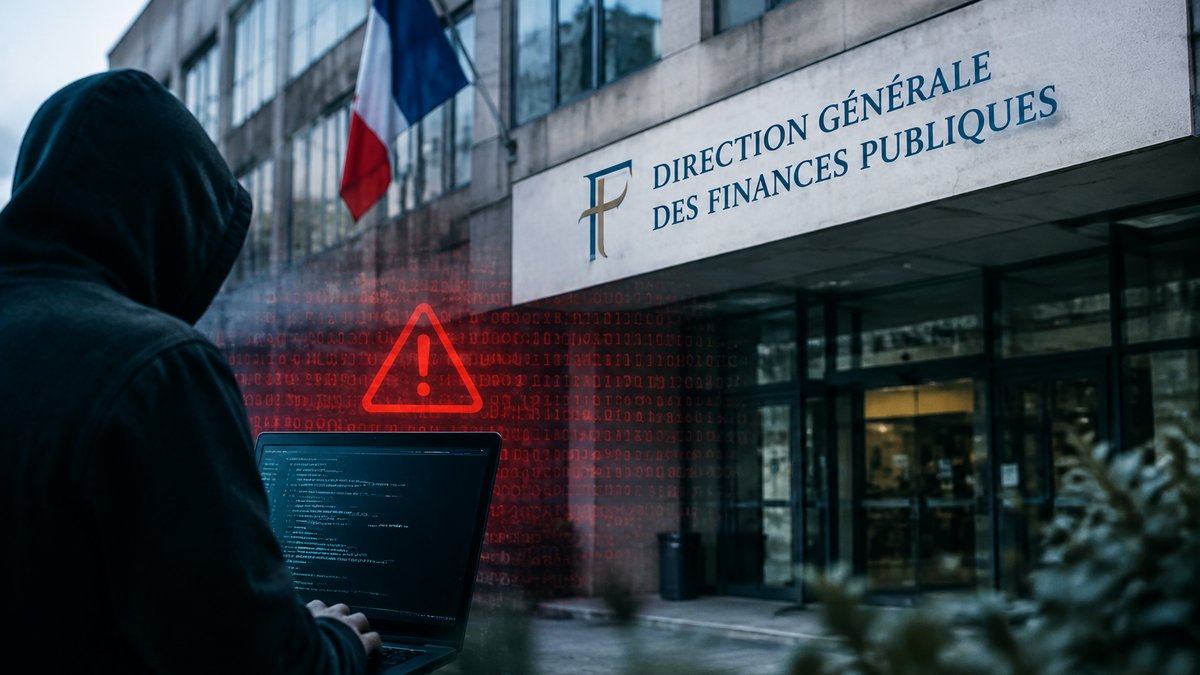
La cyberattaque qui a frappé la Direction générale des Finances publiques (DGFiP) en 2026 a mis en lumière de graves lacunes dans la sécurité des systèmes d’information de l’État français. Alors que des données sensibles étaient compromises, l’incident a révélé des faiblesses structurelles alarmantes. Découvrez comment les cybercriminels ont pu exploiter ces failles et les recommandations de l’ANSSI pour éviter que cela ne se reproduise.
L’essentiel à retenir
- Le groupe Zerobytes a revendiqué le vol de données de la DGFiP, compromettant des centaines de milliers de dossiers.
- L’analyse de l’ANSSI pointe une absence de protection adéquate, notamment le manque d’authentification multifacteur.
- Des recommandations ont été émises pour renforcer la sécurité des systèmes, incluant une authentification forte et une meilleure supervision.
Imaginez-vous en train de consulter vos informations fiscales en ligne avec la certitude que vos données sont protégées. Cependant, en juin et juillet derniers, ce sentiment de sécurité a été brutalement ébranlé pour des centaines de milliers de contribuables français, dont les données ont été extraites par des cybercriminels. Comment une telle brèche a-t-elle pu se produire dans un système censé être parmi les plus sécurisés de l’administration française?
Les failles de sécurité à l’origine de l’attaque
En août 2026, Zerobytes, un groupe cybercriminel notoire, a revendiqué une attaque significative contre la DGFiP. Les données extraites provenaient notamment de l’outil E-Contact et des bases cadastrales, accédées via un cabinet de géomètres-experts. Le rapport de l’ANSSI, publié le 29 septembre 2026, a révélé que l’attaque n’était pas le fruit d’une faille technique sophistiquée, mais d’une série de protections insuffisantes.
Les cybercriminels ont utilisé des identifiants et mots de passe volés, qui auraient été collectés via des logiciels espions installés sur des appareils non sécurisés. L’absence d’authentification multifacteur a facilité l’accès non autorisé à ces systèmes critiques.
Le rôle de l’authentification multifacteur
La sécurité des systèmes de la DGFiP reposait en grande partie sur des mots de passe simples, insuffisants face à des cyberattaques bien préparées. L’ANSSI a souligné l’importance de l’authentification multifacteur, pourtant absente ou mal implémentée sur plusieurs portails. Par exemple, le portail APEX utilisait un code envoyé par email comme second facteur, une méthode contournée par les attaquants grâce à la compromission d’un géomètre-expert.
Une détection insuffisante des comportements suspects
Le rapport met également en lumière le manque de détection proactive des comportements suspects. Le portail ADER, par exemple, n’était pas adéquatement surveillé, permettant un accès prolongé et non détecté aux systèmes critiques. Les transferts massifs de données, réalisés depuis des adresses IP suspectes, n’ont pas déclenché d’alertes immédiates, rendant la réaction tardive et inefficace.
Recommandations de l’ANSSI pour renforcer la cybersécurité
Pour prévenir de futures attaques, l’ANSSI préconise l’adoption généralisée d’une authentification forte, utilisant des clés physiques ou des applications dédiées. Elle conseille également de limiter l’exposition des applications métier et d’améliorer la supervision des systèmes, avec des alertes sur les volumes inhabituels de données ou les connexions suspectes.
Les cyberattaques et la résilience des systèmes gouvernementaux
Face à des cybermenaces de plus en plus sophistiquées, les administrations publiques doivent renforcer la résilience de leurs systèmes. En 2026, les cyberattaques ciblant les infrastructures critiques se sont multipliées, poussant les gouvernements à investir davantage dans la cybersécurité. La mise en place de centres opérationnels de sécurité (SOC) performants et l’intégration de technologies d’intelligence artificielle pour la détection proactive sont devenues des priorités absolues.
L’impact des cybermenaces sur le secteur public
Le secteur public est une cible privilégiée pour les cybercriminels, en raison de la sensibilité des données qu’il gère. En 2026, des attaques similaires ont affecté d’autres entités gouvernementales à travers le monde, soulignant la nécessité d’une coopération internationale accrue en matière de cybersécurité. Des initiatives telles que l’Alliance pour la cybersécurité, regroupant pays et entreprises technologiques, ont vu le jour pour partager les menaces et développer des réponses coordonnées.
FAQ sur l’attaque de la DGFiP et la cybersécurité
Quelles ont été les principales failles exploitées lors de l’attaque de la DGFiP ?
Les principales failles ont été l’absence d’authentification multifacteur et une supervision insuffisante des systèmes, permettant un accès non détecté aux données sensibles.
Comment l’ANSSI recommande-t-elle d’améliorer la sécurité des systèmes ?
L’ANSSI recommande l’adoption d’une authentification forte, la réduction de l’exposition des applications et une meilleure supervision des systèmes pour détecter les anomalies.
Quels sont les risques pour les utilisateurs dont les données ont été compromises ?
Les utilisateurs concernés par cette fuite de données risquent des tentatives de phishing, d’usurpation d’identité et d’autres formes de cybercriminalité.
Comment les administrations peuvent-elles mieux se protéger contre de futures cyberattaques ?
Les administrations doivent investir dans la cybersécurité, renforcer leurs protocoles d’authentification, et mettre en place des systèmes de surveillance avancés pour détecter et réagir rapidement aux menaces.